De la cybersécurité à la résilience opérationnelle
Dans une économie où l’infrastructure numérique soutient presque chaque processus critique d’une entreprise, la cybersécurité ne peut plus être considérée comme une simple fonction technique. Elle constitue, en réalité, une condition essentielle à la continuité des activités et, à terme, à la compétitivité.
Car, aussi souhaitable soit-il de penser que cela n’arrivera « pas à nous », une cyberattaque peut survenir. Et à ce moment-là, son impact n’est plus exclusivement technique.
Un système indisponible peut entraîner le blocage des opérations, affecter les clients, provoquer des pertes de revenus ou empêcher le respect d’obligations contractuelles. À partir de là, il ne s’agit plus seulement d’un problème informatique ou relevant du CISO. Il s’agit d’un problème business, qui finit inévitablement sur le bureau du CEO.
C’est l’un des changements importants que j’observe dans la manière dont les entreprises doivent aujourd’hui envisager la cybersécurité. La surface d’attaque s’est développée plus rapidement que la capacité de nombreuses organisations à la maîtriser. Les données, les applications, les appareils mobiles, les réseaux, les infrastructures et les fournisseurs sont interconnectés. Dans le même temps, les attaques sont plus rapides, mieux coordonnées et exploitent également l’intelligence artificielle.
Dans ce contexte, la question n’est plus seulement de savoir si une entreprise dispose de technologies de sécurité, mais si elle possède suffisamment de visibilité, d’expertise et de capacité de réaction pour transformer les données de sécurité en décisions et limiter l’impact d’un incident sur ses opérations. C’est cette réalité qui est à l’origine du modèle SCUT, lancé sur le marché il y a environ un an. Fort de mes 28 années d’expérience dans ce domaine, j’ai créé l’entreprise autour d’une idée simple : la sécurité doit protéger l’ensemble de l’écosystème numérique, et pas seulement des composants isolés.
C’est pourquoi, sous la « coupole numérique » de SCUT, nous proposons une protection qui couvre l’ensemble de l’environnement, des terminaux et du réseau jusqu’aux applications, au cloud et aux données. La surveillance continue, les technologies fondées sur l’IA et l’intervention humaine spécialisée sont essentielles pour identifier rapidement les menaces, les hiérarchiser et intervenir avant qu’un incident ne devienne un problème business.
Pour moi, la combinaison entre technologie et expertise est essentielle. L’IA peut analyser des volumes de données qu’un être humain ne pourrait pas traiter dans les délais nécessaires et identifier des schémas anormaux. Mais les décisions de sécurité ne peuvent pas être laissées exclusivement aux algorithmes. Elles nécessitent du contexte, de la priorisation et de l’expérience. Les plus de 10 000 alertes et incidents traités au sein de SCUT démontrent précisément l’importance de cette capacité de réaction : comprendre rapidement ce qui se passe, distinguer le risque réel du bruit informationnel et agir avant qu’un incident n’affecte les opérations de l’entreprise.
C’est à partir de là que commence, à mon sens, la réflexion sur la résilience opérationnelle. La sécurité ne doit pas être conçue uniquement pour les moments où tout fonctionne normalement, mais surtout pour ceux où survient une situation imprévue. La principale leçon est que la résilience cyber doit être construite avant la crise. Pour moi, la cybersécurité ne consiste plus à promettre que l’entreprise ne sera pas attaquée, mais à être prêt à faire en sorte que le business continue de fonctionner lorsque l’attaque survient.
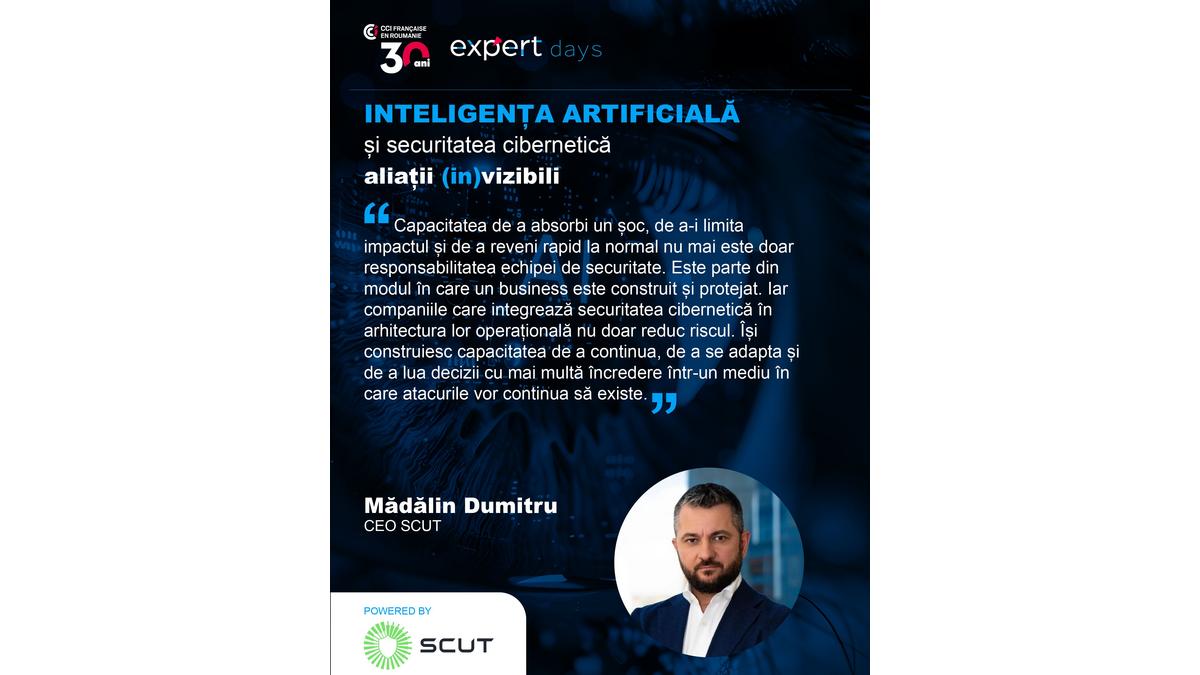
Cette capacité à absorber un choc, à en limiter l’impact et à revenir rapidement à la normale n’est plus seulement la responsabilité de l’équipe de sécurité. Elle fait partie intégrante de la manière dont une entreprise est construite et protégée. Les entreprises qui intègrent la cybersécurité dans leur architecture opérationnelle ne font pas que réduire les risques. Elles développent leur capacité à poursuivre leurs activités, à s’adapter et à prendre des décisions avec davantage de confiance dans un environnement où les cyberattaques continueront d’exister.
Car l’objectif n’est plus de construire une entreprise qui ne puisse pas être attaquée. Mais une entreprise capable de continuer à fonctionner lorsqu’un tel scénario se produit.