La cybersécurité, un avantage concurrentiel pour les PME : des financements pour se préparer à la mise en conformité
Un incident cyber peut avoir des conséquences directes sur l’activité d’une entreprise : arrêt de la production, retards de livraison ou compromission des données clients. Pour les PME, les conséquences sont d’autant plus importantes que leurs ressources sont limitées et qu’elles ont plus difficilement accès à une expertise spécialisée. Dans ce contexte, investir dans la cybersécurité permet de protéger la continuité de l’activité et la capacité de l’entreprise à rester un partenaire de confiance.
La cybersécurité devient un avantage concurrentiel lorsque l’entreprise est en mesure de démontrer qu’elle connaît et maîtrise ses risques. Le Cyber Resilience Act (CRA) établit des exigences applicables aux produits comportant des éléments numériques mis à disposition sur le marché de l’Union européenne, ainsi que des obligations spécifiques pour les fabricants, les importateurs et les distributeurs. La préparation des entreprises concernées au respect des obligations qui leur sont applicables favorise leur accès au marché et renforce la confiance de leurs partenaires. Les entreprises qui utilisent ces produits bénéficient également de l’amélioration de leur sécurité.
Pour le NCC-RO, l’une des priorités consiste à permettre aux PME de transformer ce besoin en un plan d’action concret, soutenu par une expertise spécialisée et des financements. Dans le cadre du projet de renforcement des capacités du NCC-RO, l’appel à projets n° 1, intitulé « Soutien financier à la conformité au CRA », porte sur les évaluations initiales de cybersécurité et de conformité au Cyber Resilience Act (CRA). Le budget alloué s’élève à 2 millions d’euros, financés à parts égales par une contribution de l’Union européenne et un cofinancement national. Le régime d’aide de minimis est publié sur le site du NCC-RO : https://ncc.gov.ro/1/oportunitati-de-finantare/. Le lancement du premier appel est prévu en novembre 2026. Les conditions et le calendrier de dépôt des dossiers seront communiqués sur la page du NCC-RO consacrée aux opportunités de financement.
Le dispositif couvre jusqu’à 75 % du montant des services éligibles, les PME devant apporter une contribution propre d’au moins 25 %. Le financement peut atteindre 45 000 euros par PME, en fonction des services éligibles inclus dans le projet. Les projets sont soumis par des prestataires spécialisés en cybersécurité, en partenariat avec au minimum trois et au maximum cinq PME établies en Roumanie. Cette formule permet de mettre en adéquation les besoins des entreprises et l’expertise nécessaire à leur évaluation.
La consultation du marché organisée par le NCC-RO a contribué à définir les offres de services en tenant compte des besoins des PME en matière de conformité. Pour une entreprise intéressée, la préparation commence par l’identification des produits concernés, la vérification de son éligibilité et le choix d’un partenaire spécialisé. Les services prévus comprennent l’analyse de l’applicabilité du CRA, l’identification des écarts par rapport aux exigences du règlement et, selon l’offre choisie, l’évaluation des vulnérabilités, les tests de sécurité, l’analyse des processus de développement logiciel et la formation des équipes. Le financement couvre les services d’évaluation de la cybersécurité et de préparation à la conformité au CRA. En revanche, l’appel ne finance ni la correction des vulnérabilités identifiées, ni l’achat d’équipements ou de licences logicielles, ni la certification des produits ou des processus.
Pour obtenir une première orientation, les PME peuvent consulter la méthodologie d’identification disponible sur le site du NCC-RO : https://ncc.gov.ro/1/chestionar-identificare/metodologie.php. Cet outil aide à déterminer si les exigences du CRA et de la directive NIS2 sont susceptibles de s’appliquer à leur situation et à identifier leurs besoins en matière de conformité. Son utilisation est indicative et consultative : elle ne constitue pas une demande de financement et ne confirme pas l’éligibilité à l’appel.
Les résultats immédiats peuvent être mesurés à travers le nombre de produits évalués, les vulnérabilités identifiées et hiérarchisées, les plans d’action élaborés et le nombre de collaborateurs formés. À plus long terme, l’entreprise peut suivre les délais de correction des vulnérabilités, la réduction des interruptions d’activité et l’évolution des coûts liés aux incidents. Ces résultats doivent être mesurés par rapport à la situation initiale. L’évaluation fournit à la direction une base solide pour hiérarchiser les investissements, tandis que la mise en œuvre des recommandations peut renforcer la résilience de l’entreprise et sa capacité à répondre aux exigences de ses partenaires commerciaux.
Au-delà du financement, la communauté du NCC-RO facilite la collaboration entre les PME, les spécialistes du secteur, le monde universitaire et les organismes de recherche. Ses membres bénéficient de possibilités d’échange d’expertise, d’informations sur les financements européens, de participation à des événements et de développement de partenariats. Les informations relatives aux avantages et aux modalités d’adhésion sont disponibles sur la page de la communauté du NCC-RO. Les organisations intéressées peuvent également remplir le formulaire d’inscription.
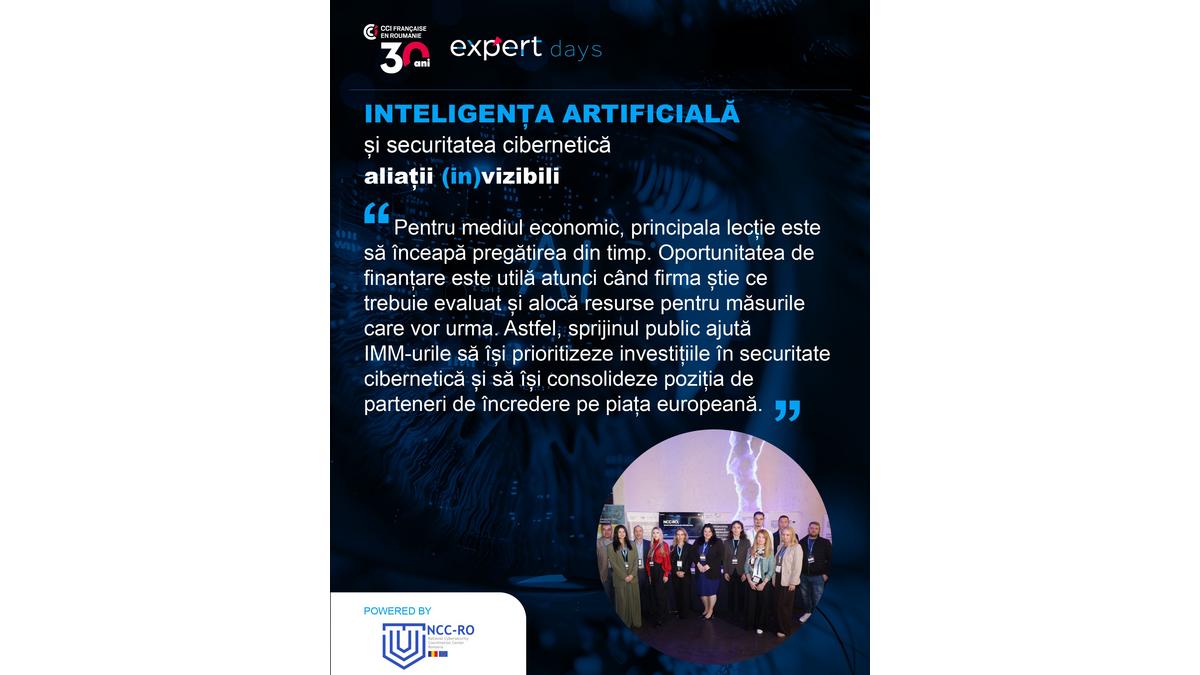
Pour les entreprises, le principal enseignement est qu’il est important d’anticiper. L’opportunité de financement est d’autant plus utile que l’entreprise sait quels éléments doivent être évalués et prévoit les ressources nécessaires à la mise en œuvre des mesures qui suivront. Ainsi, le soutien public aide les PME à mieux hiérarchiser leurs investissements en cybersécurité et à consolider leur position de partenaires de confiance sur le marché européen.