De la securitate cibernetică la reziliență operațională
Într-o economie în care infrastructura digitală susține aproape fiecare proces critic al unei companii, securitatea cibernetică nu mai poate fi privită doar ca o funcție tehnică. Este, de fapt, o condiție pentru continuitatea businessului și, în cele din urmă, pentru competitivitate.
Pentru că, oricât ne-am dori să nu ni se întâmple „tocmai nouă”, un atac poate apărea. Iar în acel moment, impactul nu mai este unul exclusiv tehnic.
Un sistem indisponibil poate însemna operațiuni blocate, clienți afectați, venituri pierdute sau obligații contractuale care nu mai pot fi respectate. Din acel punct, nu mai vorbim doar despre o problemă de IT sau a CISO-ului. Vorbim despre o problemă de business, care ajunge inevitabil pe masa CEO-ului.
Aceasta este una dintre schimbările importante pe care le văd în modul în care companiile trebuie să privească securitatea cibernetică. Suprafața de atac a crescut mai repede decât capacitatea multor organizații de a o controla. Datele, aplicațiile, dispozitivele mobile, rețelele, infrastructura și furnizorii sunt interconectate. În același timp, atacurile sunt mai rapide, mai bine coordonate și folosesc inclusiv inteligența artificială.
În acest context, întrebarea nu mai este doar dacă o companie are tehnologie de securitate, ci dacă are suficientă vizibilitate, expertiză și capacitate de reacție pentru a transforma datele de securitate în decizii și pentru a limita impactul unui incident asupra operațiunilor. Aceasta este realitatea care a stat la baza modelului SCUT, lansat pe piață în urmă cu aproximativ un an. Cu experiența mea de 28 de ani în domeniu, am construit compania pornind de la o idee simplă: securitatea trebuie să protejeze întregul ecosistem digital, nu doar componente izolate ale acestuia.
De aceea, sub „cupola digitală” SCUT, oferim protecție care acoperă de la dispozitive și rețea până la aplicații, cloud și date. Monitorizarea continuă, tehnologiile bazate pe AI și intervenția umană specializată sunt esențiale pentru a identifica rapid amenințările, a le prioritiza și a interveni înainte ca un incident să devină o problemă de business.
Pentru mine, combinația dintre tehnologie și expertiză este esențială. AI poate analiza volume de date pe care un om nu le-ar putea procesa în timp util și poate identifica tipare anormale. Dar decizia de securitate nu poate fi lăsată exclusiv în sarcina algoritmilor. Are nevoie de context, prioritizare și experiență. Cele peste 10.000 de alerte și incidente gestionate în cadrul SCUT arată tocmai cât de importantă este această capacitate de reacție: să vezi rapid ce se întâmplă, să separi riscul real de zgomotul informațional și să acționezi înainte ca un incident să afecteze operațiunile companiei.
De aici pornește, în opinia mea, discuția despre reziliență operațională. Securitatea nu trebuie construită doar pentru momentul în care lucrurile funcționează normal, ci mai ales pentru momentul în care apare o situație neprevăzută. Principala lecție este că reziliența cibernetică trebuie construită înaintea crizei. Pentru mine, cybersecurity nu mai înseamnă să promiți că nu vei fi atacat, ci să fii pregătit ca businessul să continue atunci când atacul apare.
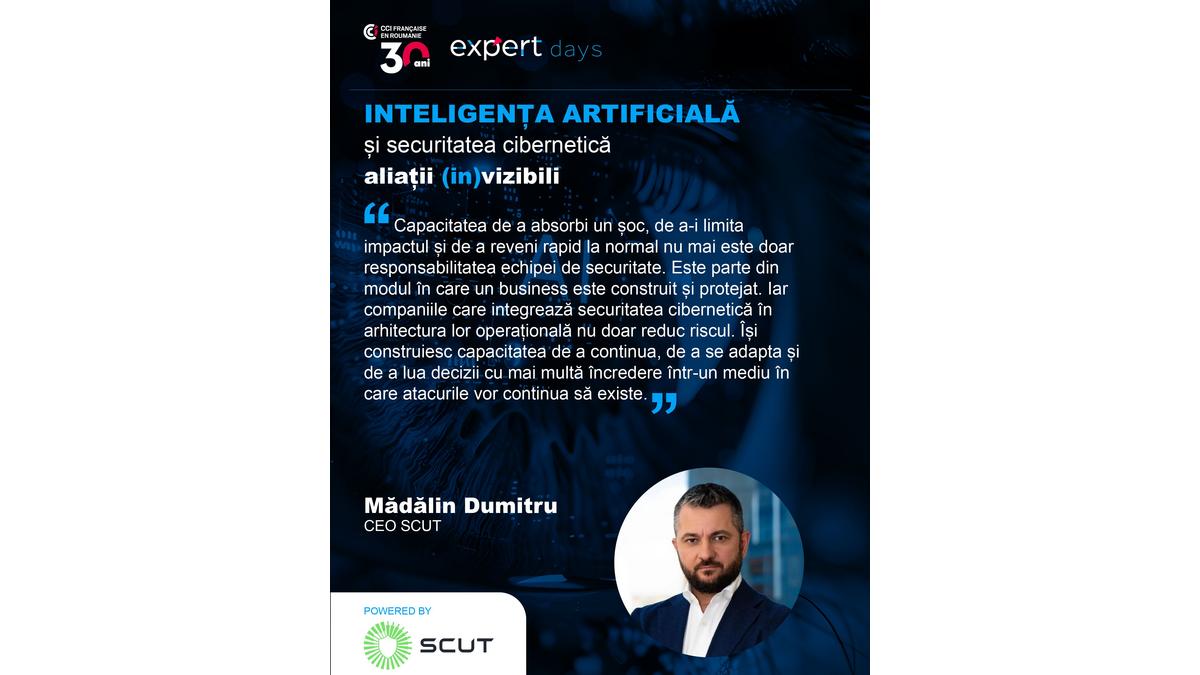
Această capacitate de a absorbi un șoc, de a-i limita impactul și de a reveni rapid la normal nu mai este doar responsabilitatea echipei de securitate. Este parte din modul în care un business este construit și protejat. Iar companiile care integrează securitatea cibernetică în arhitectura lor operațională nu doar reduc riscul. Își construiesc capacitatea de a continua, de a se adapta și de a lua decizii cu mai multă încredere într-un mediu în care atacurile vor continua să existe.
Pentru că obiectivul nu mai este să construim un business care nu poate fi atacat. Ci unul care poate continua să funcționeze atunci când se întâmplă un astfel de scenariu.